Kurumsal E-Postalar Neden Spam’e Düşer? SPF, DKIM ve DMARC Rehberi
Bir teklif gönderdiniz, karşı taraf “e-postanız bize ulaşmadı” dedi. Sonra e-postanın spam klasöründe beklediğini öğrendiniz. Kurumsal e-postada bu durum çoğu zaman “kötü içerik” sorunu değildir; alan adınızın e-postayı gerçekten sizin gönderdiğinizi kanıtlayamamasından kaynaklanır.
Bu rehberde kurumsal e-postaların neden spam klasörüne düştüğünü, SPF, DKIM ve DMARC kayıtlarının ne işe yaradığını, nasıl kurulacağını ve doğru çalışıp çalışmadığını nasıl test edeceğinizi adım adım anlatıyoruz. Amaç, DNS kayıtlarını ezberlemeniz değil, mantığını kavramanız ve sorun çıktığında nereden başlayacağınızı bilmeniz.
Kurumsal e-postalar genellikle üç nedenden biriyle spam'e düşer: kimlik doğrulama eksikliği (SPF, DKIM, DMARC), zayıf gönderen itibarı ve içerik ya da liste kalitesi sorunları. İlk ve en kolay düzeltilebilen katman kimlik doğrulamadır.
- 01 E-posta Spam'e Düşmeden Önce Nelere Bakılır?
- 02 Belirtiye Göre Nereye Bakmalı?
- 03 Spam'e Düşmenin 8 Yaygın Nedeni
- 04 SPF, DKIM ve DMARC Bir Bakışta
- 05 SPF Nedir ve Nasıl Kurulur?
- 06 DKIM Nedir ve Nasıl Kurulur?
- 07 DMARC Nedir ve Nasıl Kurulur?
- 08 DMARC Politikasına Kademeli Geçiş
- 09 Kayıtlarınızı Nasıl Test Edersiniz?
- 10 Sık Yapılan Hatalar
- 11 15 Dakikalık Kurulum Kontrol Listesi
- 12 Kurumsal E-Posta Hizmeti Seçerken
- 13 Sık Sorulan Sorular
- 14 Sonuç
E-posta Spam'e Düşmeden Önce Nelere Bakılır?
Alıcının e-posta sunucusu, gelen her iletiye gelen kutusu, spam klasörü veya ret kararı vermeden önce birkaç katmandan oluşan bir değerlendirme yapar. Ayrıntılar sağlayıcıdan sağlayıcıya değişir; ancak temel katmanlar benzerdir:
- Kimlik doğrulama: E-postayı gerçekten alan adının yetkili bir sunucusu mu gönderdi? SPF, DKIM ve DMARC bu soruyu yanıtlar.
- Gönderen itibarı: Gönderen alan adı ve IP adresi geçmişte nasıl davrandı? Daha önce şikayet aldı mı, kara listede mi, yeni mi?
- İçerik ve biçim: İletinin başlıkları, bağlantıları, HTML yapısı ve metni tipik spam örüntülerine benziyor mu?
- Alıcı davranışı: Alıcılar bu göndericinin iletilerini açıyor, yanıtlıyor mu, yoksa spam olarak mı işaretliyor?
Kimlik doğrulama bu listenin en teknik, ama en kolay düzeltilebilen kısmıdır. Doğrulama yoksa diğer her şey iyi olsa bile iletiniz şüpheli sayılabilir.
Gmail ve Yahoo, Şubat 2024'ten itibaren günlük 5.000'den fazla ileti gönderen göndericiler için SPF, DKIM ve DMARC şartı getirdi. Microsoft da Outlook.com için yüksek hacimli göndericilere benzer gereklilikler duyurdu. Küçük hacimli göndericiler için bu şartlar katı bir zorunluluk olmasa da kimlik doğrulaması olmayan iletiler spam'e düşme riskini belirgin biçimde artırır.
Spam klasörü mü, reddedilme mi?
İki durumu birbirinden ayırın. E-posta alıcıya ulaşıp
spam klasörüne düşebilir; bu durumda gönderen hata mesajı almaz. Alıcı sunucu iletiyi
tamamen reddederse gönderene bir geri dönüş (bounce) iletisi gelir. Örneğin Gmail, kimliği
doğrulanmayan iletilere 550-5.7.26 This mail is unauthenticated
benzeri bir ret verebilir. Geri dönüş iletisindeki hata kodu, sorunun nedenine dair en değerli ipucudur;
mutlaka okuyun.
Belirtiye Göre Nereye Bakmalı?
Sorunun nasıl göründüğü, nereden başlayacağınızı belirler. Aşağıdaki liste hızlı bir yönlendirme sunar:
- E-posta hiç ulaşmıyor, geri dönüş (bounce) iletisi geliyor: Hata kodunu okuyun. Çoğunlukla kimlik doğrulama veya IP itibarıdır (Neden 1, 2, 3 ve 5).
- Ulaşıyor ama spam klasörüne düşüyor, yalnızca bazı sağlayıcılarda: İletinin başlıklarındaki doğrulama sonuçlarına bakın; sorun yoksa itibar ve içeriği inceleyin (Neden 5, 6 ve 7).
- Web sitesi formundan gelen veya giden e-postalar spam'e düşüyor: Neden 4.
- Bülten veya toplu gönderimler spam'e düşüyor: Neden 5, 6 ve 7.
- Birileri alan adınızı kullanarak sahte e-posta gönderiyor: DMARC bölümü.
- Yönlendirilen (forward) e-postalar spam'e düşüyor: DKIM bölümü ve sık sorulan sorular.
Spam'e Düşmenin 8 Yaygın Nedeni
İlk üç neden doğrudan SPF, DKIM ve DMARC ile ilgilidir; ayrıntılarını sonraki bölümlerde bulacaksınız. Diğerleri ise kayıtlar doğru olsa bile e-postanızın spam'e düşmesine yol açabilir.
SPF kaydı yok veya hatalı
SPF, alan adınız adına hangi sunucuların e-posta gönderebileceğini DNS'te ilan eder. Kayıt yoksa alıcı sunucu gönderen IP adresinin yetkili olup olmadığını bilemez. Aynı alan adı için birden fazla SPF kaydı bulunması veya kayıtta 10 DNS sorgusu sınırının aşılması da doğrulamayı bozar.
Çözüm: Alan adınız için tek bir geçerli SPF kaydı oluşturun. Ayrıntılar SPF bölümünde.
DKIM imzası yok veya geçersiz
DKIM, iletinin yolda değiştirilmediğini kanıtlayan dijital bir imzadır. İmza hiç eklenmemişse ya da DNS'teki genel anahtar imzayı doğrulayamıyorsa alıcı sunucu iletiye daha az güvenir. Anahtarın yanlış kopyalanması (eksik karakter, fazladan boşluk) en sık görülen nedendir.
Çözüm: Posta sisteminizde DKIM imzalamayı etkinleştirin ve verilen genel anahtarı DNS'e eksiksiz ekleyin. Ayrıntılar DKIM bölümünde.
DMARC yok veya hizalama başarısız
DMARC, SPF ve DKIM sonuçlarını “Gönderen” (From) adresinizdeki alan adıyla ilişkilendirir ve doğrulama başarısız olursa alıcıya ne yapacağını söyler. DMARC kaydı yoksa alıcı kendi kararını verir. Kayıt varken SPF veya DKIM geçse bile alan adları hizalı değilse DMARC başarısız sayılır.
Çözüm: Önce izleme modunda bir DMARC kaydı ekleyin, raporları inceleyin ve sonra politikayı sıkılaştırın. Ayrıntılar DMARC bölümünde.
Üçüncü taraf servisler kayıtlara dahil edilmemiş
E-postalarınızı yalnızca posta kutunuzdan göndermiyor olabilirsiniz. Web sitenizin iletişim formu, CRM, fatura sistemi, e-bülten servisi veya destek yazılımı da sizin alan adınızla e-posta gönderir. Bu servisler SPF ve DKIM kayıtlarınıza dahil edilmediyse iletiler kimlik doğrulamasında başarısız olur.
WordPress iletişim formlarında çok sık görülen bir durum: eklenti, e-postayı
sunucunun varsayılan mail() fonksiyonuyla ve doğrulama
yapılmadan gönderir. Sonuç, gelen kutusu yerine spam klasörü olur.
Çözüm: Alan adınız adına gönderen tüm servislerin bir envanterini çıkarın. Her biri için SPF'e dahil edilme ve DKIM imzası şartlarını kontrol edin. Web sitesi formlarını, kimliği doğrulanmış bir posta kutusuyla SMTP üzerinden gönderecek şekilde yapılandırın.
Alan adı ve IP itibarı zayıf
Alıcı sağlayıcılar gönderenlere bir itibar puanı atar. Yeni kaydedilmiş bir alan adından aniden yüzlerce ileti göndermek, daha önce kara listeye girmiş bir IP adresinden göndermek veya geçmişte spam şikayeti almış bir alan adı kullanmak itibarı düşürür. Paylaşımlı bir IP adresinde başka birinin yaptığı kötü kullanım da size yansıyabilir.
Çözüm: Yeni alan adlarında gönderim hacmini kademeli artırın. IP adresinizin kara listelerde olup olmadığını kontrol edin. Google Postmaster Tools gibi araçlarla alan adı itibarınızı izleyin.
İçerik ve biçim sorunları
Filtreler iletinin kendisine de bakar. Aşağıdakiler riski artırır:
- Yalnızca görselden oluşan, metin içermeyen iletiler.
- Kısaltılmış (bit.ly gibi) veya metinle eşleşmeyen bağlantılar.
- Aşırı büyük harf, ünlem ve “ücretsiz”, “kazandınız” gibi spam kalıpları.
- Bozuk veya gereksiz karmaşık HTML, büyük ekler, şüpheli ek türleri.
- Konu satırı ile içerik arasında uyumsuzluk.
- Gönderen (From) ve yanıt adresi (Reply-To) alan adlarının birbirinden farklı olması.
Çözüm: Metin ve görsel dengesini koruyun, bağlantıları kendi alan adınızda tutun, sade ve düzgün HTML kullanın, gerçek bir imza ve iletişim bilgisi ekleyin.
Liste kalitesi ve düşük etkileşim
Toplu veya düzenli gönderim yapıyorsanız alıcı listenizin kalitesi doğrudan itibarı etkiler. İzin alınmamış listeler, yıllardır güncellenmemiş adresler (geri dönen e-postalar), düşük açılma oranı ve yüksek spam şikayet oranı sağlayıcılara sizin istenmeyen gönderen olduğunuzu söyler. Bültenlerde görünür bir abonelikten çıkma bağlantısının olmaması da şikayet oranını artırır.
Çözüm: Yalnızca izin veren kişilere gönderin, geçersiz adresleri listeden çıkarın, abonelikten çıkmayı kolaylaştırın ve bir süredir etkileşim kurmayanları periyodik olarak temizleyin.
Altyapı ayrıntıları ve ele geçirilmiş hesaplar
Kayıtlar doğru görünse bile altyapıdaki küçük tutarsızlıklar puan kırar:
- Ters DNS (rDNS/PTR): Gönderen IP adresinin ters DNS kaydı yoksa veya sunucunun kimliğiyle uyuşmuyorsa filtreler bunu olumsuz değerlendirebilir.
- Şifreli bağlantı (TLS): Sunucular arasında şifrelenmemiş iletim, özellikle büyük sağlayıcılar için olumsuz bir sinyaldir.
- MX ve alan adı yapılandırması: Hatalı MX kayıtları veya eksik DNS kayıtları, alan adının güvenilirliğini azaltır.
- Ele geçirilmiş posta kutusu: Zayıf bir parola nedeniyle bir hesap ele geçirilirse saldırganlar sizin alan adınızdan spam göndermeye başlar ve itibarınız çok hızlı düşer.
Çözüm: Posta hesaplarında güçlü parola ve mümkünse iki aşamalı doğrulama kullanın, olağan dışı gönderim hacmini izleyin ve rDNS ile TLS yapılandırmasının doğru olduğundan emin olun.
SPF, DKIM ve DMARC Bir Bakışta
Üç kayıt birbirinin yerine geçmez; her biri farklı bir soruyu yanıtlar ve birbirini tamamlar:
Yanıtladığı soru: Bu e-postayı gönderen sunucu, alan adı adına gönderim yapmaya yetkili mi?
Nerede tutulur: Alan adının kök DNS kaydında (TXT).
Neye bakar: Gönderen IP adresine ve zarf gönderen alan adına.
Yanıtladığı soru: Bu ileti gerçekten bu alan adının sistemi tarafından imzalandı ve yolda değiştirilmedi mi?
Nerede tutulur: Seçici adı altındaki
_domainkey TXT kaydında (genel anahtar).
Neye bakar: İletinin başlıklarına ve gövdesine eklenen dijital imzaya.
Yanıtladığı soru: SPF veya DKIM geçtiyse bu sonuç görünen “Gönderen” alan adıyla uyumlu mu ve başarısız olursa ne yapılmalı?
Nerede tutulur: _dmarc adlı TXT kaydında.
Neye bakar: SPF ve DKIM sonuçlarının hizalanmasına; politika ve raporlama adresini belirler.
SPF Nedir ve Nasıl Kurulur?
SPF (Sender Policy Framework), alan adınız adına e-posta göndermeye yetkili sunucuları DNS'te listeleyen bir TXT kaydıdır. Alıcı sunucu, iletinin geldiği IP adresine bakar ve bu adresin sizin listenizde olup olmadığını kontrol eder.
Örnek SPF kaydı
Ad (Host): @
Tür: TXT
Değer: v=spf1 mx include:spf.ornek-saglayici.com ~all
Bu kayıttaki spf.ornek-saglayici.com bir
örnektir. Gerçek değeri e-posta hizmet sağlayıcınızın verdiği bilgilerden almalısınız. Kaydın parçaları
şunlardır:
v=spf1kaydın bir SPF kaydı olduğunu belirtir.mxalan adınızın MX kayıtlarında görünen sunucuların gönderebileceğini söyler.include:başka bir hizmetin (örneğin posta sağlayıcınızın veya bülten servisinizin) SPF kaydını sizin kaydınıza dahil eder.ip4:veip6:belirli IP adreslerine veya aralıklarına izin verir.~alllistede olmayanlar için “yumuşak başarısız” (softfail),-allise “kesin başarısız” (fail) politikasını belirtir.
SPF'de dikkat edilmesi gerekenler
- Tek kayıt kuralı: Bir alan adında yalnızca bir SPF kaydı bulunabilir. İkinci bir
v=spf1kaydı eklemek doğrulamayı geçersiz kılar. Yeni bir hizmet eklerken mevcut kaydı düzenleyin. - 10 sorgu sınırı: SPF değerlendirilirken
include,a,mx,ptr,existsveredirecten fazla 10 DNS sorgusu yapabilir. Çok sayıda servis ekleyen alan adları bu sınırı sıklıkla aşar.ip4,ip6veallsorgu saymaz. - Zarf gönderen: SPF, e-postanın görünen “Gönderen” adresine değil, arka planda kullanılan zarf gönderen (Return-Path / MAIL FROM) alan adına bakar. DMARC hizalaması açısından bu fark önemlidir.
- İletme (forwarding): E-posta başka bir adrese yönlendirildiğinde iletimi yapan sunucu SPF listenizde olmadığı için SPF başarısız olabilir. DKIM bu durumu çoğunlukla çözer.
DKIM Nedir ve Nasıl Kurulur?
DKIM (DomainKeys Identified Mail), her giden iletiyi özel bir anahtarla imzalar. Alıcı sunucu, alan adınızın DNS kaydında yayımlanan genel anahtarı kullanarak imzayı doğrular. İmza geçerliyse ileti, alan adınızın yetkili sistemi tarafından gönderilmiş ve yolda değiştirilmemiştir.
Örnek DKIM kaydı
Ad (Host): secim1._domainkey
Tür: TXT
Değer: v=DKIM1; k=rsa; p=MIIBIjANBgkqhkiG9w0BAQEFAAOCAQ8AMIIBCgKCAQEA...
Bu değer yalnızca bir örnektir; gerçek anahtar posta sisteminiz tarafından
üretilir. Kayıt adındaki secim1 kısmı “selector” (seçici) adını
taşır. Aynı alan adında farklı hizmetler için farklı seçiciler kullanılabilir.
p=değeri, genel anahtarın kendisidir. Özel anahtar yalnızca posta sisteminizde durur ve asla DNS'e yazılmaz.- Günümüzde 2048 bit RSA anahtar önerilir. Bazı DNS panelleri uzun TXT değerlerini 255 karakterlik parçalara bölmenizi isteyebilir.
- Anahtarı kopyalarken fazladan boşluk, satır sonu veya eksik karakter bırakmayın. Bozuk anahtar, imzanın doğrulanamamasının en sık nedenidir.
DKIM özel anahtarını kimseyle paylaşmayın ve e-postayla göndermeyin. Güvenlik gerekçesiyle anahtarı belirli aralıklarla yenilemek (rotasyon) iyi bir uygulamadır; yeni bir seçici oluşturup eskisini devreden çıkarmak bunun için yeterlidir.
DKIM neden SPF'den ayrıdır?
SPF gönderen sunucunun IP adresini kontrol eder; DKIM ise iletinin kendisini imzalar. Bu yüzden ileti başka bir adrese yönlendirilse bile imza, içerik değişmediği sürece geçerli kalır. İkisi birbirinin yerine değil, birbirini tamamlayacak şekilde kullanılır.
DMARC Nedir ve Nasıl Kurulur?
DMARC (Domain-based Message Authentication, Reporting and Conformance), SPF ve DKIM sonuçlarını bir üst politikaya bağlar. Alıcı sunucuya iki şeyi söyler: doğrulama başarısız olursa ne yapılacağı ve sonuçların size nasıl raporlanacağı. DMARC, görünen “Gönderen” adresindeki alan adının sahte olarak kullanılmasını (spoofing) engellemenin temel aracıdır.
Hizalama (alignment) kavramı
DMARC'ın geçmesi için SPF veya DKIM'den en az biri hem başarılı hem de “Gönderen” adresinizdeki alan adıyla hizalı olmalıdır. Örneğin, bir bülten servisi sizin adınıza gönderirken zarf gönderen olarak kendi alan adını kullanıyorsa SPF başarılı olabilir; ancak bu alan adı sizinkiyle eşleşmediği için hizalama başarısızdır. Bu durumda iletiyi sizin alan adınızla DKIM imzalamak gerekir.
Örnek DMARC kaydı (izleme modu)
Ad (Host): _dmarc
Tür: TXT
Değer: v=DMARC1; p=none; rua=mailto:dmarc-raporlari@ornek.com; adkim=r; aspf=rp=politikadır:none(yalnızca izle),quarantine(şüpheli say, genellikle spam klasörüne yönlendir) veyareject(reddet).rua=toplu (aggregate) raporların gönderileceği adrestir. Raporlar, hangi kaynakların alan adınız adına e-posta gönderdiğini ve doğrulamayı geçip geçmediğini gösterir.adkimveaspfhizalama modunu belirler:r(rahat, alt alan adlarına izin verir) veyas(katı, tam eşleşme).sp=alt alan adları için ayrı bir politika tanımlar,pct=ise politikanın iletilerin yüzde kaçına uygulanacağını belirtir.
DMARC'a doğrudan
p=reject ile başlamayın. Alan adınız adına e-posta gönderen ve
henüz SPF veya DKIM'e dahil etmediğiniz bir servis varsa meşru e-postalarınız reddedilir. Önce
p=none ile izleyin, sonra aşama aşama sıkılaştırın.
DMARC raporları XML biçiminde gelir ve doğrudan okunması zordur. Bu raporları insan tarafından okunabilir hale getiren birçok ücretsiz ve ücretli DMARC rapor analiz hizmeti bulunur. Raporları kendi alan adınızdan farklı bir alan adındaki adrese göndermek isterseniz, rapor alan tarafta ek bir yetkilendirme kaydı gerekir.
DMARC Politikasına Kademeli Geçiş
Amaç, meşru hiçbir e-postayı kaybetmeden politikayı sıkılaştırmaktır. Önerilen sıra şöyledir:
İzleme (2-4 hafta)
Politikayı p=none olarak ayarlayın
ve raporları toplayın. Bu süre içinde alan adınız adına e-posta gönderen tüm kaynakları belirleyin:
posta sunucunuz, web sitesi, CRM, fatura sistemi, bülten servisi, destek yazılımı. Her birinin SPF ve
DKIM'e dahil edildiğinden emin olun.
Karantina (kademeli)
Raporlar tüm meşru kaynakların doğrulamayı geçtiğini gösterdiğinde politikayı
quarantine yapın ve
pct değerini düşük tutarak başlayın. Birkaç hafta boyunca
yüzdeyi artırın:
Ad (Host): _dmarc
Tür: TXT
Değer: v=DMARC1; p=quarantine; pct=25; rua=mailto:dmarc-raporlari@ornek.comReddetme
Karantina aşamasında sorun görmediğiniz sürece politikayı
p=reject yapın. Bu, alan adınızın sahte e-postalarda
kullanılmasına karşı en güçlü korumadır.
Ad (Host): _dmarc
Tür: TXT
Değer: v=DMARC1; p=reject; rua=mailto:dmarc-raporlari@ornek.comYeni bir servis (örneğin yeni bir bülten aracı) eklediğinizde önce SPF ve DKIM kayıtlarını güncelleyin, sonra servisi kullanmaya başlayın. DMARC raporlarını düzenli olarak incelemek, yetkisiz kaynakları da ortaya çıkarır.
Kayıtlarınızı Nasıl Test Edersiniz?
Kayıtları eklemek yeterli değildir; doğru yayımlandıklarını ve gerçek iletilerde doğrulamayı geçtiklerini kontrol etmelisiniz.
1. DNS kayıtlarını sorgulayın
ornek.com ve
secim1 yerine kendi alan adınızı ve DKIM seçicinizi yazın:
dig TXT ornek.com +short
dig TXT secim1._domainkey.ornek.com +short
dig TXT _dmarc.ornek.com +short
dig MX ornek.com +short
Windows'ta aynı sorgular için
nslookup -type=TXT ornek.com ve
nslookup -type=TXT _dmarc.ornek.com komutlarını kullanabilirsiniz.
İlk komutun çıktısında yalnızca bir adet v=spf1 kaydı
görmelisiniz.
2. Ters DNS kaydını kontrol edin
Gönderen sunucunun IP adresi için ters DNS kaydının tanımlı olup olmadığına bakın.
203.0.113.10 örnek bir IP adresidir:
dig -x 203.0.113.10 +short3. Gerçek bir iletinin başlıklarını okuyun
Alan adınızdan bir Gmail veya Outlook hesabına test e-postası gönderin. Gmail'de
iletiyi açıp “Orijinali göster” seçeneğine, Outlook'ta ileti özelliklerine girerek başlıkları görüntüleyin.
Authentication-Results satırı sonucu özetler:
Authentication-Results: mx.google.com;
       dkim=pass header.i=@ornek.com header.s=secim1;
       spf=pass smtp.mailfrom=bilgi@ornek.com;
       dmarc=pass (p=NONE) header.from=ornek.com
Üç sonucun da pass olması hedeftir.
fail, softfail,
neutral veya none
gördüğünüz yer, düzeltmeniz gereken kayıttır.
4. Çevrimiçi test ve izleme araçlarını kullanın
- Size özel bir adrese test e-postası göndererek puan veren e-posta test hizmetleri, kimlik doğrulama ve içerik sorunlarını tek raporda gösterir.
- Kara liste kontrol hizmetleri, gönderen IP adresinizin listelenip listelenmediğini gösterir.
- Google Postmaster Tools, Gmail'e giden iletilerdeki alan adı itibarınızı, spam oranınızı ve kimlik doğrulama durumunuzu izlemenizi sağlar (belirli bir gönderim hacminden sonra veri gösterir).
DNS değişiklikleri çoğu zaman dakikalar içinde, bazen daha uzun sürede yayılır. Süre, kaydın TTL değerine ve önceki kayda bağlıdır. Test sonucunu görmüyorsanız birkaç saat bekleyip tekrar deneyin.
Sık Yapılan Hatalar
- İki ayrı SPF kaydı eklemek: Her yeni hizmet için ayrı bir TXT kaydı oluşturmak, mevcut kaydı geçersiz kılar. Tüm izinleri tek kayıtta birleştirin.
- SPF'de 10 sorgu sınırını aşmak: Gereksiz
includegirdilerini temizleyin; kullanılmayan servisleri kayıttan çıkarın. - DKIM anahtarını hatalı kopyalamak: Fazladan tırnak, boşluk veya eksik karakter, anahtarı geçersiz yapar.
- DMARC'a doğrudan
p=rejectile başlamak: Meşru e-postaların reddedilmesine yol açabilir. - Raporları hiç okumamak:
ruaadresi tanımlayıp raporları incelemezseniz DMARC'ın en değerli bilgisini kaçırırsınız. - Kayıtları yanlış yere eklemek: E-posta için kullandığınız alan adının DNS'ini yöneten yere (kayıt firması veya DNS sağlayıcısı) eklediğinizden emin olun. Name server'lar başka bir yere yönlendirilmişse kayıt orada olmalıdır.
- Üçüncü taraf gönderenleri unutmak: Web sitesi formları, CRM ve bülten servisleri çoğunlukla gözden kaçar.
- Alt alan adlarını düşünmemek: Pazarlama e-postalarını ana alan adından değil, ayrı bir alt alan adından göndermek, ana alan adının itibarını korumaya yardımcı olur.
- Kayıtları doğru kabul edip itibarı ve içeriği görmezden gelmek: Üç doğrulamayı geçmek spam'e düşmeyeceğinizi garanti etmez; itibar ve içerik de belirleyicidir.
15 Dakikalık Kurulum Kontrol Listesi
Aşağıdaki liste, bu rehberin özetidir. Her maddeyi sırayla işaretleyerek ilerleyin:
- ✓ Alan adınız adına e-posta gönderen tüm servisleri (posta kutusu, web formu, CRM, bülten) listeledim.
- ✓ Alan adım için tek bir SPF kaydı oluşturdum ve 10 sorgu sınırını aşmadığımı kontrol ettim.
- ✓ Posta sistemimde DKIM imzalamayı açtım ve genel anahtarı DNS'e eksiksiz ekledim.
- ✓ DMARC kaydını
p=noneve bir rapor adresiyle ekledim. - ✓ Kayıtları
digveyanslookupile sorguladım. - ✓ Gmail ve Outlook'a test e-postası
gönderip başlıklarda üç sonucun da
passolduğunu doğruladım. - ✓ Web sitesi formlarımın kimliği doğrulanmış bir posta kutusuyla SMTP üzerinden gönderdiğinden emin oldum.
- ✓ Gönderen IP adresimin kara listede olmadığını ve ters DNS kaydının tanımlı olduğunu kontrol ettim.
- ✓ DMARC raporlarını izlemek için bir takvim hatırlatıcısı oluşturdum.
Kurumsal E-Posta Hizmeti Seçerken
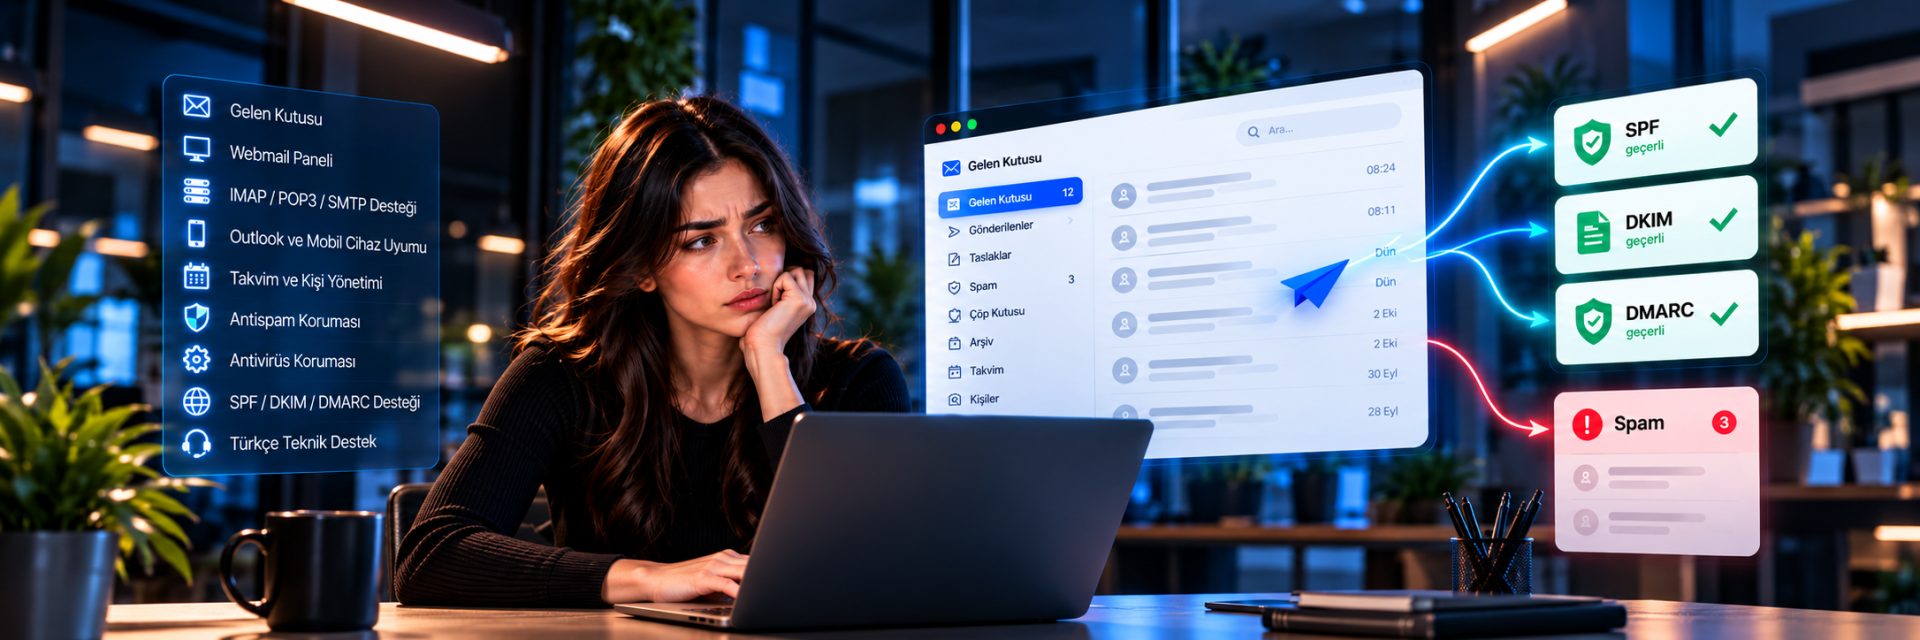
Doğrulama ve teslim edilebilirlik açısından e-posta hizmetinizin neleri desteklediği önemlidir. Bir sağlayıcıyı değerlendirirken şunlara bakın:
- Alan adınıza özel e-posta adresleri sunuluyor mu?
- SPF, DKIM ve DMARC için gerekli kayıt değerleri sağlanıyor ve destekleniyor mu?
- Gelen e-postalar için antispam ve antivirüs koruması var mı?
- IMAP, POP3 ve SMTP desteği ile Outlook ve mobil cihaz uyumluluğu mevcut mu?
- Web arayüzü, takvim ve kişi yönetimi gibi günlük kullanım araçları bulunuyor mu?
- Sorun çıktığında Türkçe teknik destek alabiliyor musunuz?
- ✓ 25 GB toplam mail alanı
- ✓ Alan adına özel e-posta
- ✓ SmarterMail webmail paneli
- ✓ IMAP / POP3 / SMTP desteği
- ✓ Outlook ve mobil cihaz uyumu
- ✓ Takvim ve kişi yönetimi
- ✓ Antispam koruması
- ✓ Antivirüs koruması
- ✓ SPF / DKIM / DMARC desteği
- ✓ Türkçe teknik destek
Antispam ve antivirüs koruması gelen kutunuzu korur. Giden e-postalarınızın alıcıda spam'e düşmemesi ise bu yazıda anlatılan DNS kayıtlarına, gönderen itibarına ve içeriğe bağlıdır. SPF, DKIM ve DMARC için kullanacağınız kayıt değerlerini öğrenmek ve kurulumda destek almak için Netiyo Kurumsal E-Posta sayfasından hizmet bilgilerine ulaşabilir, Türkçe teknik destek ekibimizle iletişime geçebilirsiniz.
Sık Sorulan Sorular
SPF, DKIM ve DMARC'tan hangisini kurmam yeterli?
Hiçbiri tek başına yeterli değildir; üçü birlikte çalışır. SPF yetkili sunucuyu, DKIM iletinin bütünlüğünü doğrular; DMARC ise bu sonuçları “Gönderen” adresinizle ilişkilendirir ve sahtecilik karşısında alıcıya talimat verir. En iyi sonuç için üçünü de kurun.
Kayıtlar doğru ama e-postalarım hâlâ spam'e düşüyor. Neden?
Kimlik doğrulama gerekli ama yeterli değildir. Alan adı ve IP itibarı, içerik, liste kalitesi, alıcı etkileşimi ve altyapı ayrıntıları da sonucu belirler. Başlıklarda üç doğrulamanın da geçtiğini teyit ettikten sonra bu faktörleri sırayla inceleyin.
DMARC'ı hemen
p=reject yapabilir miyim?
Önermeyiz. Önce p=none ile raporları
izleyin, tüm meşru gönderenlerin doğrulamayı geçtiğinden emin olun, ardından
quarantine ve en sonda
reject aşamasına geçin.
Gmail'e sorunsuz gidip Outlook'ta spam'e düşmesi normal mi?
Evet. Her sağlayıcı kendi filtre kurallarını ve itibar sistemini kullanır. Bir sağlayıcıda sorun yaşamanız, kimlik doğrulama kayıtlarınızın hatalı olduğu anlamına gelmez; itibar, içerik veya o sağlayıcıya özgü bir kurala takılıyor olabilirsiniz.
Toplu e-postalar için ayrı bir alt alan adı kullanmalı mıyım?
Pazarlama ve bülten gönderimini
bulten.ornek.com gibi ayrı bir alt alan adından yapmak yaygın bir
iyi uygulamadır. Böylece toplu gönderimde yaşanabilecek bir itibar sorunu, günlük iş yazışmalarınızın
yapıldığı ana alan adına doğrudan yansımaz. Alt alan adı için de ayrı SPF, DKIM ve DMARC yapılandırması
gerekir.
E-posta yönlendirme (forwarding) neden SPF'yi bozar?
Yönlendirme yapan sunucu, iletiyi sizin adınıza değil kendi IP adresinden iletir. Bu IP adresi sizin SPF kaydınızda bulunmadığı için SPF başarısız olur. DKIM imzası ileti değiştirilmeden iletildiğinde geçerli kalabildiği için DMARC'ın geçmesini sağlayabilir. Bu yüzden DKIM'i etkinleştirmek önemlidir.
DNS kayıtlarını eklediğim halde sonuç görmüyorum, ne kadar beklemeliyim?
DNS değişikliklerinin yayılması kaydın TTL değerine bağlıdır ve genellikle dakikalar ile birkaç saat arasında tamamlanır. Birkaç saat sonra da sorgulamada kaydı göremiyorsanız kaydın doğru alan adına ve doğru DNS sağlayıcısına eklendiğini kontrol edin.
Sonuç
Kurumsal e-postaların spam klasörüne düşmesinin arkasında genellikle birkaç tekrarlayan neden yatar: eksik veya hatalı SPF, DKIM ve DMARC kayıtları, kayıtlara eklenmemiş üçüncü taraf servisler, zayıf alan adı ve IP itibarı, içerik ve liste sorunları ve altyapı ayrıntıları. Bunların başında gelen kimlik doğrulama, düzeltmesi en kolay ve etkisi en hızlı görülen katmandır.
Sıralı bir yol izleyin: önce alan adınız adına e-posta gönderen tüm kaynakları listeleyin, SPF ve DKIM'i kurun, DMARC'ı izleme modunda açın, raporları inceleyin ve politikayı kademeli olarak sıkılaştırın. Her değişiklikten sonra gerçek bir iletinin başlıklarını okuyarak sonucu doğrulayın. Doğrulamayı sağladıktan sonra itibarınızı korumak için liste kalitesine, içeriğe ve hesap güvenliğine de dikkat edin.
Alan adınıza özel e-posta adresleri, antispam ve antivirüs koruması, SPF, DKIM ve DMARC desteği ile Türkçe teknik destek sunan Netiyo Kurumsal E-Posta hizmetini inceleyebilirsiniz.
Kurumsal E-Postayı İncele